NSM hever cyberrisikonivået til «høyt» – dette bør bedriften din gjøre
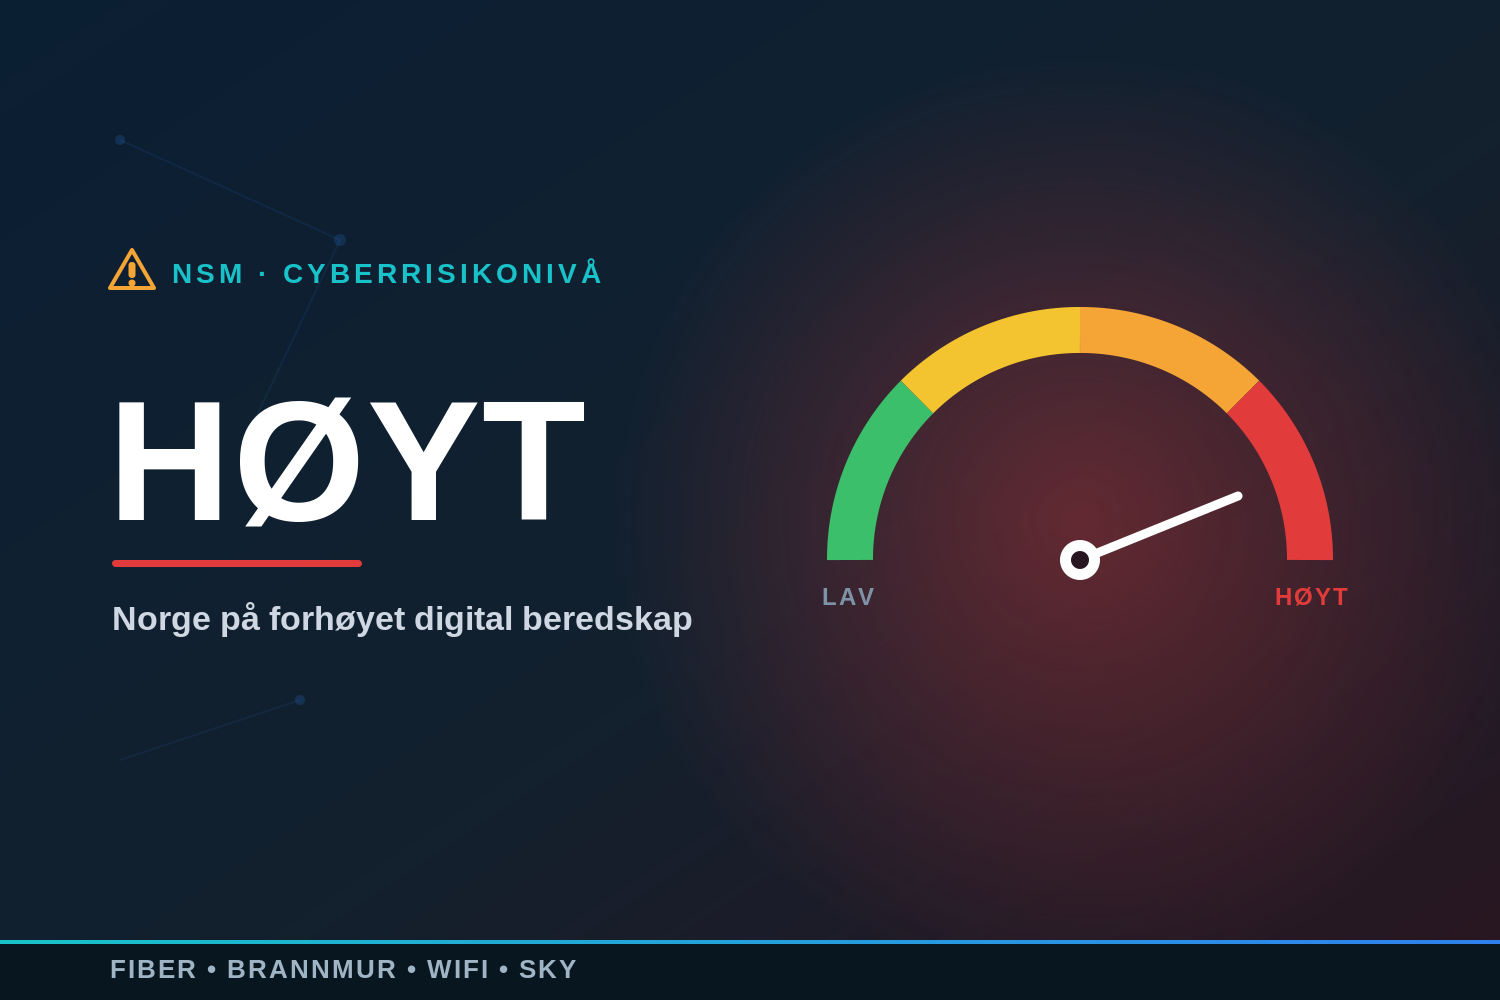
Nasjonal sikkerhetsmyndighet (NSM) hevet i slutten av oktober det nasjonale cyberrisikonivået til «høyt». Sammen med DSB ber de nå både virksomheter og befolkningen om å forberede seg på konsekvensene av cyberangrep mot kritisk infrastruktur – blant annet bortfall av strøm, mobil og internett. For norske bedrifter er dette en god anledning til å gå gjennom egen sikkerhet og beredskap. Her er hva varselet betyr, og hva du konkret kan gjøre.
Kort oppsummert
NSM ser at norske virksomheter stadig utsettes for digitale angrep og kartlegging, og advarer nå om de mulige konsekvensene dersom angrepene lykkes. Et høyt risikonivå betyr at virksomheter – inkludert kommuner – bør iverksette anbefalte forebyggende tiltak umiddelbart, og at også den enkelte bør ha egenberedskapen i orden. For bedrifter handler det om tre ting: å redusere sjansen for å bli rammet, å kunne gjenopprette raskt hvis det skjer, og å ha en plan for å holde driften i gang når nettet eller strømmen faller bort.
Hva NSM og DSB sier
NSM begrunner hevingen med et vedvarende trusselbilde der norske mål kartlegges og angripes digitalt. DSB peker på at konsekvensen av et vellykket angrep mot kritisk infrastruktur ofte er den samme som ved uvær eller uhell: strømmen, vannet eller nettet forsvinner. Som NSM-direktør Arne Christian Haugstøyl påpeker, bør alle være forberedt på at «det kan komme lengre perioder hvor mobilnett og internett ikke virker». Budskapet er ikke å skape frykt, men å øke motstandsdyktigheten – i samfunnet og i hver enkelt virksomhet.
Hva betyr dette for bedriften din?
Et hevet risikonivå endrer ikke hvordan du bør jobbe med sikkerhet, men det øker viktigheten av å faktisk gjøre det – nå. De vanligste angrepene mot små og mellomstore bedrifter er fortsatt phishing, løsepengevirus (ransomware) og utnyttelse av utstyr som ikke er oppdatert. Samtidig er mange bedrifter helt avhengige av at nett, betaling og skytjenester virker. Både forsvar og beredskap må derfor på plass.
Fire tiltak å prioritere nå
- Oppdatert brannmur og nettverksforsvar. Sørg for at brannmuren er moderne, oppdatert og driftet, med innbruddsdeteksjon (IDS/IPS), innholdsfiltrering og DDoS-vern. Dette stopper en stor andel angrep før de når innsiden.
- Uforanderlig backup mot løsepengevirus. Ta regelmessig sikkerhetskopi, og sørg for at minst én kopi er off-site og uforanderlig (immutable), slik at den ikke kan krypteres eller slettes under et angrep. Test at du faktisk kan gjenopprette.
- Redundans og reservevei. Vurder 4G/5G-backup på nettlinjen og redundante føringsveier, slik at bedriften holder seg på nett selv om en linje faller bort. Ha en plan for hvordan dere jobber hvis nettet er nede en periode.
- De grunnleggende grepene. Slå på tofaktorautentisering, hold systemer oppdatert, ta jevnlig backup, og gi ansatte enkel opplæring i å kjenne igjen phishing. NSMs grunnprinsipper for IKT-sikkerhet er et godt utgangspunkt.
Egenberedskap – også for de ansatte
DSB anbefaler noen enkle grep for å være forberedt på bortfall av mobil og internett, som også er nyttige å dele med ansatte: finn ut hvordan kommunen varsler ved kriser, skaff en DAB-radio, hold batteribank og utstyr oppladet, vurder abonnement som bruker ulike mobilnett, og finn ut hvordan du kan kommunisere over wifi hvis mobilnettet er nede. God egenberedskap hos hver enkelt gjør hele virksomheten mer robust.
Slik hjelper vi deg
Som lokal leverandør av fiber, brannmur, trådløst nett og skytjenester – med alle data lagret i Norge – hjelper vi bedrifter med nettopp den motstandsdyktigheten NSM etterlyser. Vi leverer og drifter managed brannmur med nettverksforsvar, uforanderlig off-site backup via Veeam Cloud Connect, og robust bedriftsfiber gjennom Ålesund Fiber. Ønsker du en gjennomgang av sikkerheten og beredskapen deres i lys av det hevede risikonivået, ta kontakt – så ser vi på løsningen sammen.
Relaterte sider
- Managed brannmur – drift og vedlikehold av brannmur med nettverksforsvar.
- Veeam Cloud Connect – uforanderlig off-site backup mot løsepengevirus.
- Ålesund Fiber SMB – fiber med brannmur, Wi-Fi og sikkerhet inkludert.
Kilde: Nasjonal sikkerhetsmyndighet (NSM), publisert 29.10.2026.


